企业IT基础架构规划方案(一) 网络系统规划
网络系统是企业IT基础架构的神经枢纽,承载着数据流转、业务互访与系统协同的根本职责。一份扎实的网络系统规划,不是为了追求技术的先进性,而是为了让业务跑得稳、管得住、扩得开。本文将从需求分析出发,围绕架构设计、地址规划、安全策略与运维管理四个维度,展开企业网络系统规划的整体思路。
一、规划前置:从业务需求出发
网络规划的第一步不是选设备,而是厘清业务对网络的实际诉求。需要梳理的内容包括:当前及未来三年的办公用户规模、核心业务系统的访问模式(如ERP、OA、视频会议)、是否存在分支机构和远程接入需求、对网络可用性和时延的具体要求,以及行业监管对网络合规性的约束。在此基础上,明确网络的带宽基线、可用性目标(如核心链路99.9%可用)和扩展预留量。脱离业务需求的“全能型”网络往往意味着过度投资和运维复杂度的双重负担。
二、网络架构设计:分层与分区
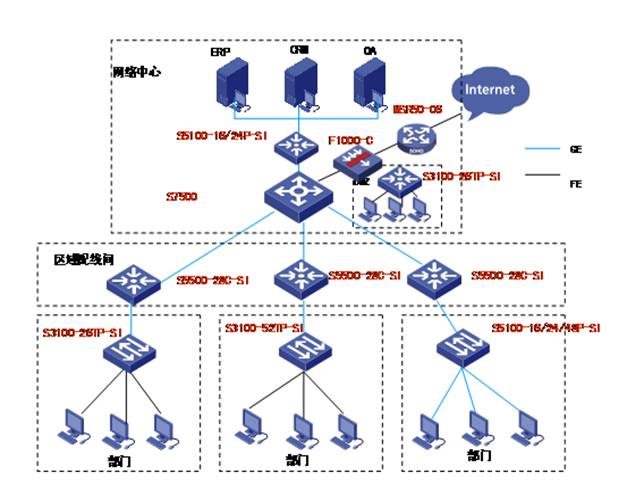
企业网络通常采用“核心—汇聚—接入”三层架构,但对于中小规模场景,可将核心与汇聚合设以简化层级。关键设计原则包括:
- 核心层:部署双核心交换机,采用冗余链路互联,运行VRRP或堆叠技术实现网关级高可用,确保单点故障不影响整体转发。
- 汇聚层:按楼层或部门划分汇聚节点,承担策略执行和区域间路由汇聚功能。若规模较小,可跳过独立汇聚层,核心直连接入。
- 接入层:面向终端设备提供端口接入,建议支持PoE供电以适配IP电话和无线AP,并启用端口安全与接入认证。
- 区域划分:将网络逻辑上划分为办公区、服务器区、运维管理区、外联区(DMZ)和无线接入区,区域间通过防火墙或ACL实施访问控制。
对于服务器区域,建议采用双上联至不同核心设备的方式消除单链路风险;无线网络则需根据覆盖范围规划AP点位,并统一由无线控制器管理。
三、IP地址与VLAN规划
地址规划是网络可管理性的基础。建议采用私有地址空间,按“区域—功能区—VLAN”三级划分,每个VLAN的地址段预留至少30%的扩展空间,并形成规范的编址台账。核心原则如下:
- 统一编址规则:例如以10.X.Y.0/24作为标准业务网段,X对应区域编号,Y对应VLAN编号,让人一看地址便知归属。
- 管理地址独立:为所有网络设备划设独立的管理VLAN,与业务流量隔离,并限制访问源。
- DHCP集中管理:在核心或汇聚层部署DHCP服务,按VLAN分配地址池,保留静默地址段供服务器和打印机等固定设备使用。
- VLAN数量控制:避免VLAN过度细分带来的广播域碎片化和管理负担,研发、财务等对隔离有特殊要求的部门可单独划分,其余按楼层或部门合并。
四、安全策略与边界防护
网络系统规划必须同步设计安全体系,而非事后补丁。基础安全措施包括:
- 边界防护:在互联网出口部署下一代防火墙,启用入侵防御、URL过滤和应用识别功能,DMZ区对外发布服务,严禁内外网直接穿透。
- 内网隔离:服务器区与办公区之间设置防火墙策略,仅放行必要端口;运维管理区通过堡垒机统一接入,所有操作可审计。
- 接入认证:有线端口启用802.1X认证,无线网络采用企业级认证(如WPA2-Enterprise),杜绝未授权设备接入。
- 流量监测:在核心交换机旁路部署流量分析探针,识别异常流量和潜在横向移动行为。
五、运维管理与持续优化
网络建成后的可运维性取决于规划阶段的留白。建议部署统一的网管平台,实现设备状态监控、链路流量采集和告警通知;建立配置备份机制,核心设备配置变更前备份、变更后归档;对关键链路和设备的性能指标设置基线,定期回顾并作为扩容依据。预留不少于端口总数20%的备用端口和地址空间,为未来业务增长留出弹性。
网络系统规划是一份“先行于建设”的蓝图。清晰的需求边界、合理的分层架构、规范的地址体系、分层的安全策略和可落地的运维机制,共同构成网络系统可靠运行的底座。网络规划无需求全求新,但必须做到职责明确、留有余量、管得下去。后续篇章将围绕服务器与存储、信息安全及运维体系依次展开。
如若转载,请注明出处:http://www.budeurwe.com/product/42.html
更新时间:2026-10-29 05:38:25