筑牢数字防线 防火墙与网络安全产品服务如何构建全方位防护体系
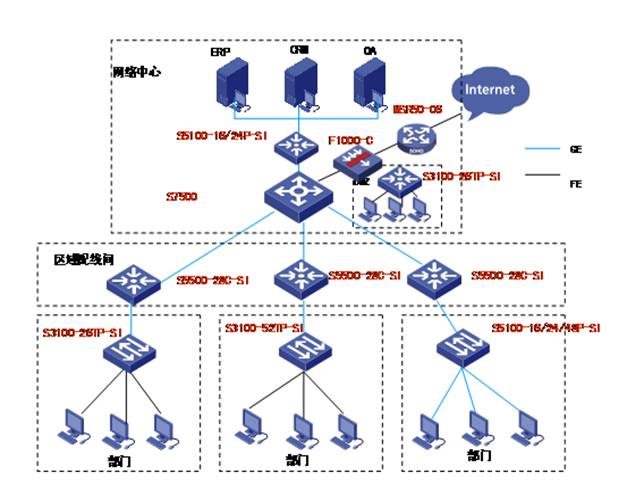
在数字化转型的浪潮下,企业网络边界日益模糊,网络攻击手段层出不穷。防火墙作为网络安全的第一道防线,已从传统的端口过滤设备演变为集成了入侵防御、应用识别、威胁情报等多种能力的综合安全平台。单一的安全产品难以应对复杂多变的威胁,只有将防火墙与全面的网络安全产品服务深度融合,才能构建起动态、智能、主动的防护体系。
为什么防火墙是网络安全的基础
防火墙的核心作用是根据预设的安全策略控制进出网络的流量,阻止未授权访问和潜在攻击。无论是硬件防火墙、软件防火墙还是云原生防火墙,其基本功能都包括:
- 访问控制:基于IP、端口、协议等过滤数据包。
- 网络地址转换(NAT):隐藏内部网络结构,增强隐私。
- 状态检测:跟踪连接状态,确保只有合法会话通过。
- 应用层过滤:识别并限制特定应用(如P2P、社交软件)的使用。
但对现代企业而言,仅靠防火墙远远不够。高级持续性威胁(APT)、零日漏洞、加密流量攻击等可以绕过传统规则。因此,新一代防火墙(NGFW)将深度包检测、入侵防御系统(IPS)、沙箱、威胁情报整合于一体,成为安全架构的枢纽。
网络安全产品服务的全景图
网络安全不再是一堆孤立产品的堆叠,而是一套涵盖预防、检测、响应和恢复的服务体系。典型的网络安全产品服务包括:
- 边界安全产品:下一代防火墙、统一威胁管理(UTM)、Web应用防火墙(WAF)、DDoS防护。
- 终端与端点安全:EDR、EPP、防病毒、终端加密。
- 身份与访问管理:IAM、多因素认证(MFA)、特权访问管理(PAM)。
- 数据安全:数据防泄露(DLP)、数据库审计、加密与密钥管理。
- 安全运营服务:SIEM、SOAR、MDR(托管检测与响应)、渗透测试、安全评估。
- 云安全:云工作负载保护(CWPP)、云安全态势管理(CSPM)、SASE/SSE。
这些产品与服务需要协同工作,才能实现“纵深防御”。例如,防火墙拦截可疑流量后,可将日志发送至SIEM,SIEM关联分析后触发SOAR自动隔离受感染终端,同时MDR团队介入调查。
从产品到服务:安全能力的交付模式变革
传统安全产品采购往往是一次性买卖,软件更新缓慢,运维依赖内部专家。为应对快速演进的威胁,安全即服务(Security as a Service)兴起,企业可按订阅方式获取:
- 防火墙即服务(FWaaS):云交付的防火墙能力,为分支机构和远程用户提供一致策略。
- 安全托管服务(MSS):由第三方专家7×24小时监控和管理安全设备。
- 托管检测与响应(MDR):融合技术、流程与威胁情报,快速发现并遏制攻击。
- 零信任网络访问(ZTNA):取代传统VPN,基于身份和上下文动态授权。
服务化模式降低了安全门槛,使中小企业也能获得企业级防护能力。
构建以防火墙为中心的协同防御架构
为了发挥防火墙的最大价值,企业应遵循以下原则:
- 策略一致性:确保防火墙策略与整体安全策略、合规要求一致。
- 自动化联动:通过API将防火墙与EDR、SIEM、SOAR等系统集成,实现自动响应。
- 持续监控与调优:定期审计规则集,删除冗余规则,优化性能。
- 威胁情报整合:订阅高质量威胁情报,动态更新防火墙的黑名单和IPS签名。
- 混合云支持:无论资产在本地、私有云还是公有云,均需统一管理防火墙策略。
未来趋势:AI与零信任重塑网络安全
随着AI技术的成熟,防火墙和网络安全产品正变得更智能:机器学习可识别异常流量,用户行为分析(UEBA)可发现内部威胁。零信任架构要求“永不信任,始终验证”,防火墙将细粒度控制从网络层延伸到用户、设备与应用。
AI驱动的攻击(如深度伪造钓鱼、自动化漏洞利用)也对防御提出更高要求。只有选择可快速进化、能与生态伙伴协同的安全产品服务,才能在未来攻防中占据主动。
###
防火墙是网络安全的基石,但远非全部。面对复杂威胁,企业需要将防火墙与全面的网络安全产品服务整合,构建检测、防御、响应、恢复的闭环能力。无论选择本地部署还是云化服务,关键在于实现产品间的联动、策略的统一和运营的持续优化。选择可靠的网络安全合作伙伴,让专业服务为您的数字资产保驾护航。
如若转载,请注明出处:http://www.budeurwe.com/product/32.html
更新时间:2026-10-29 12:08:31